Consent

This site uses third party services that need your consent. Learn more

Zum Inhalt springen
Produkt

MailRisk

Sofort hilfreiches Feedback und Meldungen zu verdächtigen E-Mails

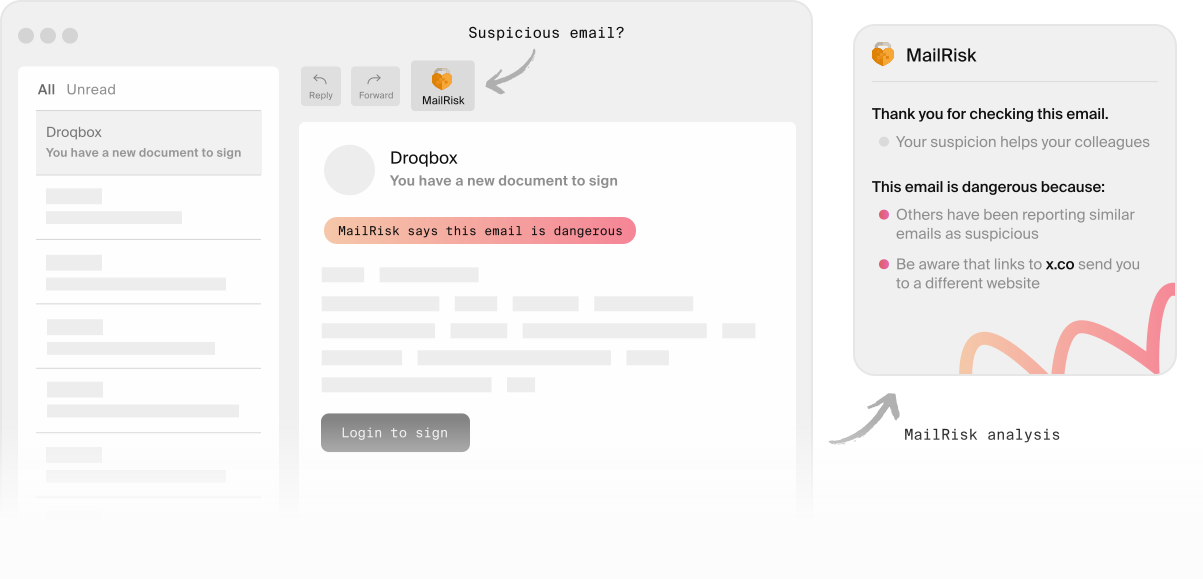
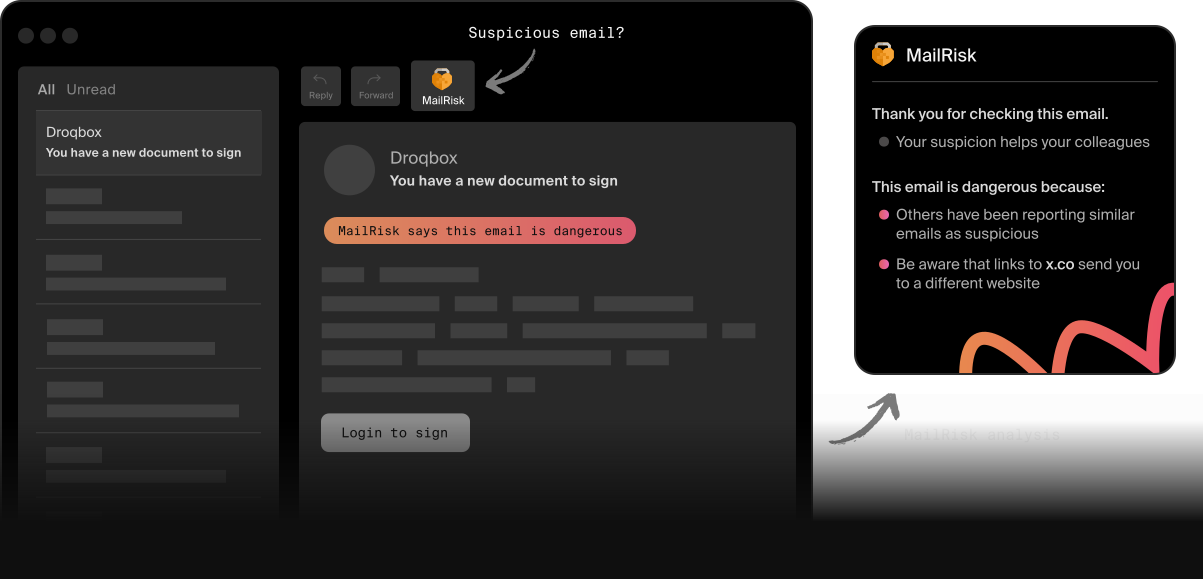
Illustration einer verdächtigen E-Mail mit einem Hinweis von MailRisk. Illustration einer verdächtigen E-Mail mit einem Hinweis von MailRisk.

Gib allen die Chance, Cybersicherheit zu üben

Mit nur einem Klick kann jede Person in deinem Team dazu beitragen, das Unternehmen widerstandsfähiger gegen Cyberangriffe zu machen.

MailRisk analysiert Phishing-, Spam- und Betrugs-E-Mails automatisch und gibt deinen Mitarbeitenden direkt Feedback zu ihrer Aktion.

Der praktische Button ist immer im Posteingang verfügbar und macht Sicherheit zu einem sichtbaren, greifbaren und lohnenden Teil des Arbeitsalltags.
Illustration showing the location of the MailRisk icon in an email app.

So funktioniert MailRisk

E-Mail ist nach wie vor eine der wichtigsten Methoden, mit denen Cyberkriminelle die Aufmerksamkeit von Menschen kapern und sie dazu bringen, gegen ihr besseres Wissen zu handeln.

Es einfach, angenehm und lohnend zu machen, riskante E-Mails zu melden, ist ein enorm wirksamer Weg, Menschen zum Mitmachen zu bewegen – und Cybersicherheit zu einer positiven Erfahrung für alle zu machen.

Automatisierte Analyse von Social-Engineering-Angriffen per E-Mail

Der MailRisk-Button sitzt in der Symbolleiste deines E-Mail-Programms – egal ob du die Desktop-App, Webmail oder die mobile App nutzt.

Jedes Mal, wenn jemand eine E-Mail prüft, suchen wir automatisch nach ähnlichen E-Mails, die deine Kolleg:innen als verdächtig gemeldet haben, und gleichen sie mit weiteren Datenquellen ab.

Bei einem Treffer bekommst du sofort eine Bestätigung, wie deine Aktion zur Sicherheit des Unternehmens beigetragen hat – und zu deiner eigenen!

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Einzelne Meldungen, die das ganze Team besser schützen

Anhand der Meldungen erkennt MailRisk, ob eine Phishing-Kampagne mehrere Personen im Unternehmen ins Visier nimmt. Und wenn du diese Bedrohungsdaten in Spamfilter einbindest, hilft das, gefährliche E-Mails zu blockieren, bevor sie andere im Team erreichen.

Alle können ihren Meldungen auch Kontext hinzufügen. So können IT- und Sicherheitsteams ohne zusätzlichen Aufwand fundierte Entscheidungen treffen.

Illustration of a user receiving a message to say their email report will be investigating – an example of how users receive feedback.

Umfangreichere, hochwertigere Bedrohungsdaten zu E-Mails für dein Sicherheitsprogramm

Sofortiges Feedback motiviert Menschen, verdächtige E-Mails öfter zu melden – die Meldequote kann um bis zum 50-Fachen steigen.

Wir nutzen maschinelles Lernen in Echtzeit zur Korrelation und Klassifizierung und analysieren diese Daten auf unserer Cloud-Plattform in der EU, die Datenschutz an erste Stelle setzt und über die DSGVO-Standards hinausgeht.

So erhalten IT- und Sicherheitsteams automatisch eine Goldgrube an Bedrohungsdaten aus vielen Quellen, mit denen sie die Einfallstore finden, die Angreifer ausnutzen.

Was du mit MailRisk erreichst

Die Leute fanden MailRisk sofort nützlich, und die Meldequote stieg. MailRisk senkt die Hemmschwelle, sich Hilfe zu holen, aber statt uns mehr Arbeit zu machen, sind wir manuelle Einsendungen an unseren Helpdesk jetzt fast vollständig los.
Mari Nygaard Simonsen Head of Threat and Vulnerability Management bei Intility

Sieh dir an, wie Intility seine Threat Intelligence skaliert und die Phishing-Abwehr effizienter gemacht hat

Starte mit der kleinsten Handlung, die alle machen können

Wenn deine Kolleg:innen mit MailRisk eine E-Mail prüfen, bekommen sie die Hilfe, die sie brauchen – und helfen gleichzeitig anderen. Diese sofortige Belohnung sorgt dafür, dass sie immer eine positive Erfahrung mit Cybersicherheit machen.

Vertraute Werkzeuge und einfache Handlungen gewinnen Vertrauen und Beteiligung und stärken die Sicherheit, gute Sicherheitsentscheidungen zu treffen.

Risiken managen mit dem gesamten Secure-Practice-Werkzeugkasten

MailRisk-Daten werden noch wertvoller, wenn du sie mit Phishing-Simulationen kombinierst oder in dein Threat Hunting einbindest.

Anonyme Verhaltensdaten aus all diesen Aktivitäten – und mehr – werden zu Human Risk Metrics, die Risikobereiche aufzeigen, die du mit gezielten Mikrokursen angehen kannst.

Und diese anonymisierten Daten sind dein heimlicher Helfer für reibungslose Compliance- und Zertifizierungsprozesse.

MailRisk-FAQ

Funktioniert MailRisk mit E-Mails in mehreren Sprachen?

Ja!

Du kannst MailRisk in deiner bevorzugten Sprache nutzen, damit es für alle im Unternehmen so einfach und vertraut wie möglich ist.

Die Secure-Practice-Plattform ist in allen Sprachen dieser Website verfügbar, und in weiteren – wir setzen voll auf Europa. Ausserdem kannst du alle Ressourcen und Übungen, die du deinem Team bereitstellst, anpassen und in die jeweilige Muttersprache übersetzen.

Kann ich MailRisk auf dem Handy nutzen?

Wenn dein Unternehmen den E-Mail-Client von Office 365 nutzt, könnt ihr den MailRisk-Button in der dafür vorgesehenen App für iOS oder aus Google Play verwenden.

Für Unternehmen mit lokal betriebenem Exchange bieten wir einen Weg um die Einschränkungen von Microsoft herum: Outlook Web Access (OWA) im Webbrowser.

Hier findest du die vollständige Anleitung, wie du MailRisk auf mobilen Geräten nutzt.

Werden meine E-Mail-Daten bei der MailRisk-Analyse irgendwohin gesendet?

Ja.

Das ist nötig, um eine ausreichend gründliche Analyse durchzuführen und mit den neuesten Cyberbedrohungen Schritt zu halten. Wenn du auf den MailRisk-Button klickst, wird die E-Mail, die du analysieren lassen möchtest, von Secure Practice erfasst.

Das geschieht auf Grundlage einer schriftlichen Vereinbarung mit deinem Arbeitgeber, die genau beschreibt, wie wir diese Daten verarbeiten dürfen.

Wer kann die E-Mails sehen, die ich über MailRisk melde?

MailRisk soll so automatisch wie möglich funktionieren. Manche verdächtigen E-Mails erfordern jedoch eine manuelle Analyse, bei der eine autorisierte Sicherheitsfachkraft deine E-Mail gezielt zur Prüfung öffnet.

Enthält eine gemeldete E-Mail eine besondere Bedrohung, kann sie ausserdem von Mitarbeitenden geprüft werden, die daran arbeiten, den bestmöglichen Schutz für die Zukunft aufzubauen.

Enthält deine E-Mail keine Bedrohung, bleibt ihr Inhalt für alle Mitarbeitenden verborgen, es sei denn, sie beantragen ausdrücklich die Freigabe. Solche Anfragen werden zur Nachvollziehbarkeit protokolliert.

Kann ich das Einsenden von E-Mail-Daten rückgängig machen?

Jede Person kann es sich anders überlegen – und wir sorgen dafür, dass das in MailRisk ganz einfach ist.

Öffne MailRisk und klicke auf die Menü-Schaltfläche oben rechts. Dort findest du eine Liste der E-Mails, die du analysiert hast.

Klicke auf die E-Mail, deren Daten du zurückziehen möchtest, und dann auf „Meldung zurückziehen“, um alle Daten zu löschen.

Wie lange speichert ihr meine E-Mail-Daten?

Zunächst einmal erfassen wir nur Daten aus E-Mails, die du selbst gezielt analysieren lässt.

Finden wir keine besondere Bedrohung, wird der Inhalt der E-Mail nach einer von deinem Arbeitgeber festgelegten Anzahl von Tagen automatisch gelöscht.

Kann MailRisk E-Mails aus den Posteingängen entfernen?

MailRisk ist kein Spamfilter, sondern eine Ergänzung zu dieser Art von Sicherheitstechnologie und eine Datenquelle dafür.

Sicherheitsteams können MailRisk-Daten so nutzen, wie es zu ihren Anforderungen passt – auch über die API, die wir bereitstellen.